Parayı ve verileri ne koruyor
Sistemi teknik açıdan değerlendirenler için bir sayfa: iş ortakları, entegratörler ve tedarikçileri karşılaştıran işletme sahipleri. Korumanın nasıl kurulduğu, madde madde.
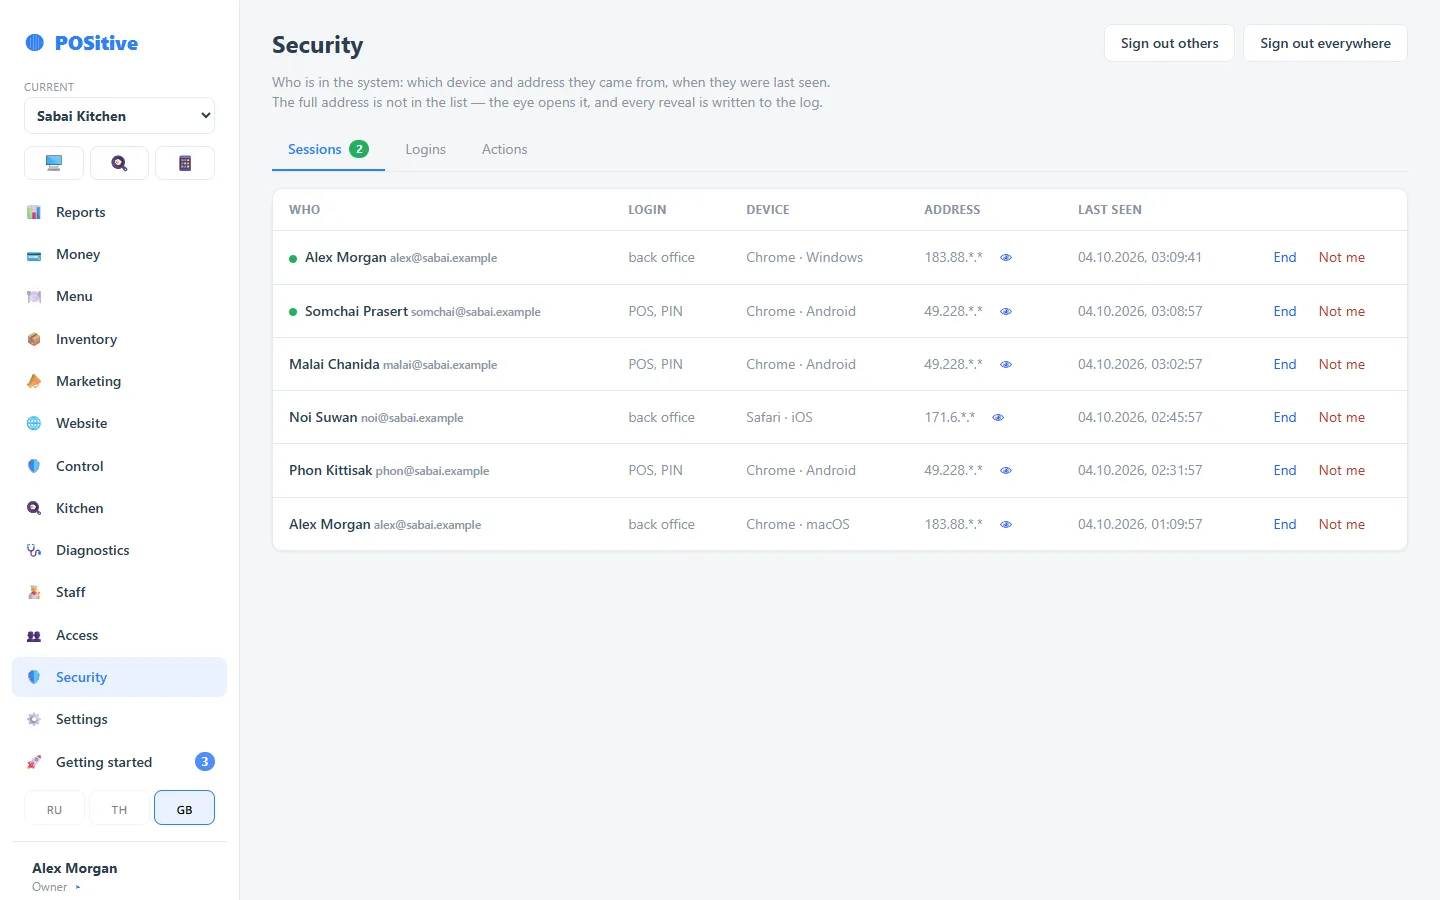
Erişim ve anahtarlar
Şifreler ve PIN’ler
Geri döndürülemez hash olarak (Argon2id) saklanır. Şifre geri getirilemez — yalnızca değiştirilebilir. PIN’i yönetici bile göremez.
Kodun dışındaki sırlar
Dış hizmet anahtarları ve veritabanı bağlantı dizeleri depoda veya istemci kodunda değil, sunucu tarafındaki sır deposunda durur.
Kısa oturumlar
Erişim belirteci dakikalarca geçerlidir, yenileme belirteci korumalı depoda tutulur. İşten ayrılma veya rol değişikliğinde oturumlar iptal edilir.
Sunucuda yetkiler
Her işlem sunucuda yetki koduna göre kontrol edilir. Arayüzde gizlenmiş bir düğme bir kolaylıktır, koruma değil.
Kaba kuvvete karşı koruma
Hatalı giriş ve PIN denemeleri sayılır, geçici kilitleme uygulanır.
Entegrasyon anahtarları
Bir anahtar — bir işletme. Başka işletmelerin verilerine sistemin yapısı gereği ulaşılamaz. İptal anındadır.
Şifreleme ve barındırma
Kasalar, uygulamalar, iş ortakları ve sunucu arasındaki tüm trafik HTTPS (TLS) üzerinden geçer. Veritabanı, Singapur bölgesinde yönetilen bir PostgreSQL kümesidir.
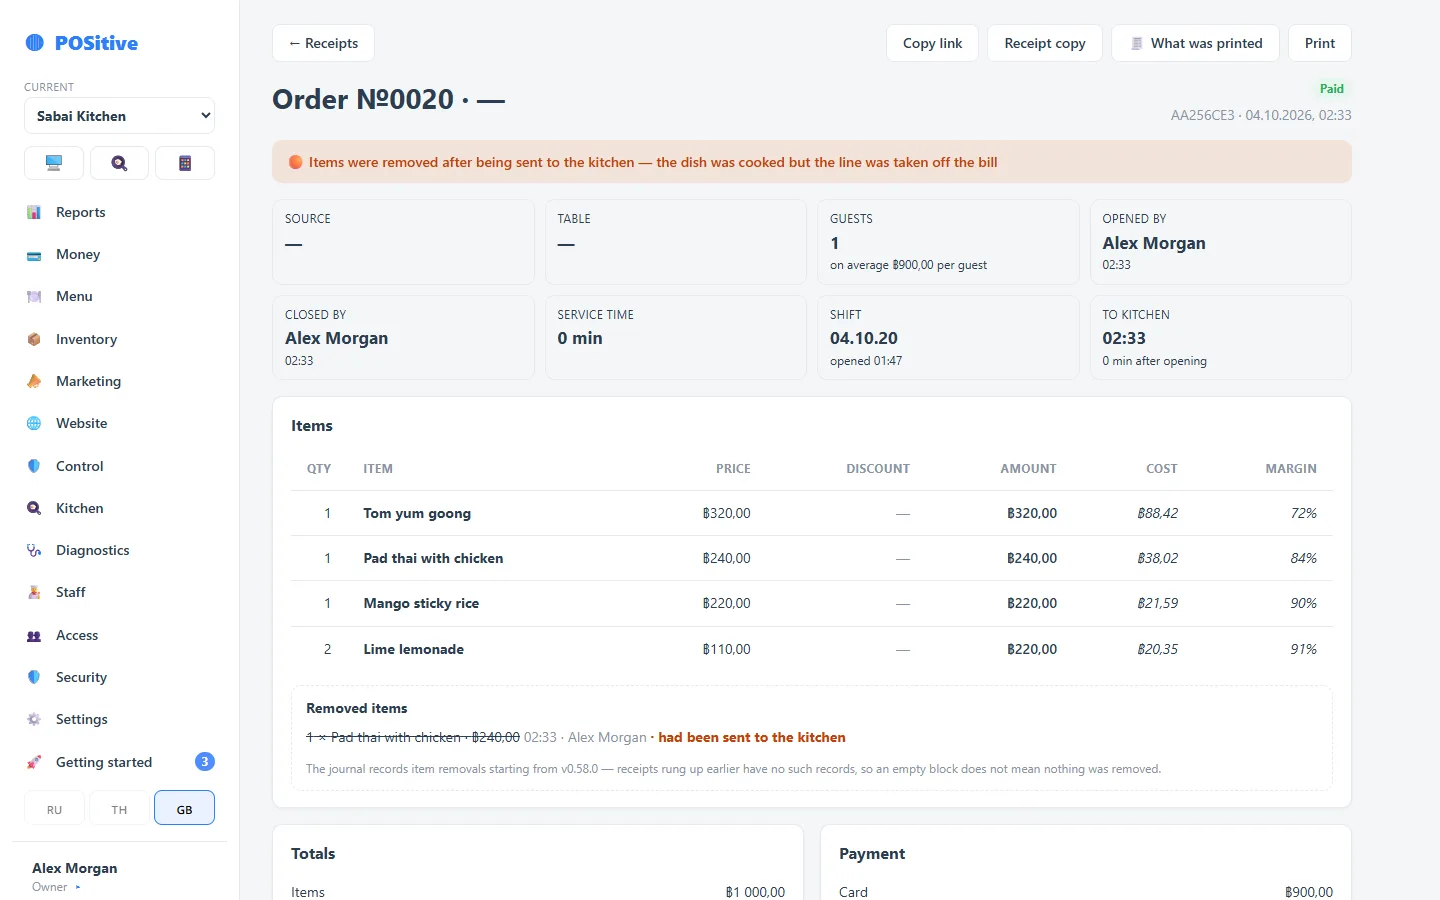
Siparişle yapılan tüm işlemlerin geçmişi
Siparişle yapılan her işlem fişin olay akışına girer: açılış, kalem ekleme, mutfağa gönderme, silme, indirim, elle fiyat, ödeme, yazdırma, iade. Çalışanın adı, saat ve tutarla.
- Mutfağa gönderildikten sonra kalemin silinmesi ayrıca işaretlenir — bu doğrudan zarardır ve sıradan düzeltmeler arasında kaybolmaz
- Önce ne olduğu ve sonra ne olduğu görünür: eski ve yeni fiyat, eski ve yeni miktar
- Olaylar bir kontrol toplamı zinciriyle bağlıdır: her kayıt bir öncekini imzalar
- Geçmiş bir olayın değiştirilmesi zinciri bozar ve bu kontrolde görülür
- Kayıt defterine yalnızca ekleme yapılır: satırlar düzenlenmez ve kaybolmaz
Satışlar, stok hareketleri ve işlem kaydı silinmez
Bu, gevşetilebilecek bir yetki ayarı değil, sistemin yapısıdır. Ne kasiyer, ne müdür, ne işletme sahibi, ne de biz satılmış bir fişi, bir stok hareketini veya bir kayıt satırını silebiliriz.
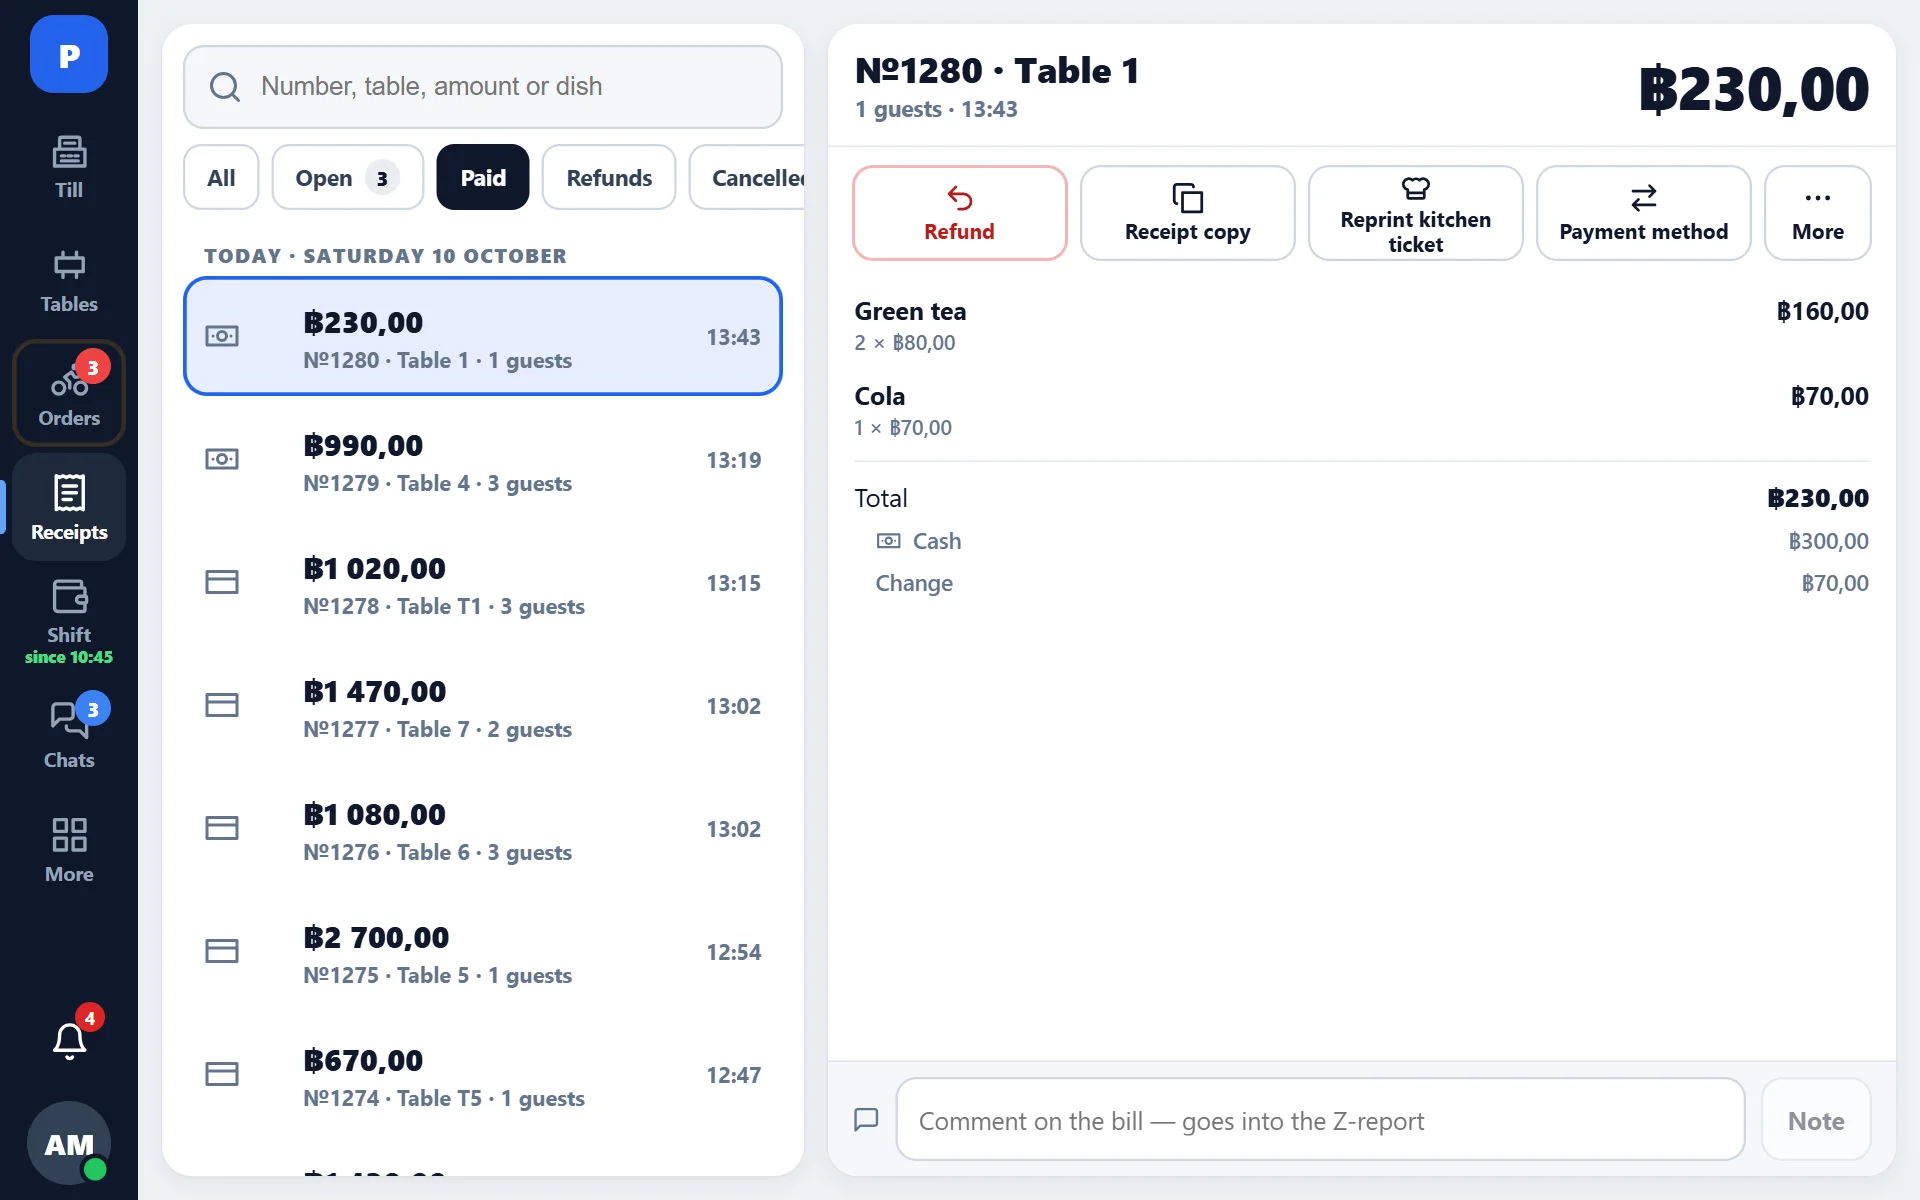
- Fiş silinmez. Hatalı fiş iadeyle kapatılır — iade de gerekçesi ve yapan kişiyle görünür kalır
- Onaylanmış belge düzenlenmez. Düzeltme ters kayıt veya düzeltme belgesiyle yapılır, geçmiş bozulmaz
- Geçmişi olan ürünler ve malzemeler arşive alınır, silinmez: geçen ayın raporu bir yıl sonra da aynısını gösterir
- Kayıt defteri satırlarının ve stok hareketlerinin değiştirilmesi ve silinmesi veritabanı düzeyinde yasaktır
- Yedek, her yapı değişikliğinden önce ve her gün alınır; geri yükleme test edilir
Para ve geçmiş
Değiştirilemeyen belgeler
Onaylanmış belge düzenlenmez. Düzeltme ters kayıtla yapılır, geçmiş bütün kalır.
Kontrol toplamı zinciri
Fişin her olayı bir öncekine kontrol toplamıyla bağlıdır, bu yüzden geçmiş bir kaydın değiştirilmesi fark edilir.
İşlem kaydı
Kim, ne, ne zaman, önce ne vardı ve sonra ne oldu. Kayıt defterine yalnızca ekleme yapılır.
Tam alt birimler
Tüm tutarlar satang olarak saklanır, yuvarlama yalnızca gösterimde yapılır; bu yüzden hata birikmez.
Ödemelerde tekrar güvenliği
Her ödemenin kendi anahtarı vardır: tekrar, çevrimdışı çalışmadan sonra da dahil, iki kez tahsil etmez.
Kasaların eşzamanlı çalışması
Bir fiş iki kasadan kapatılamaz, bir stok bakiyesi iki kez düşülemez. Bu otomatik testlerle kontrol edilir.
Değişiklikler çalışan işletmeyi bozmaz
Güncellemeler, kendi işletme deneyimimizden çıkardığımız kurallara göre otomatik kurulur.
- Veritabanının kopyası her geçişten (migration) önce alınır
- Veritabanı değişikliği önce canlı verilerin bir kopyasında denenir, ancak sonra uygulanır
- Yıkıcı değişiklikler iki sürümde yapılır: önce kod alanı okumayı bırakır, bir hafta sonra alan kaldırılır
- Öğle ve akşam servisinde yayın yasaktır — misafirin gözü önünde yeniden başlatma kabul edilemez
- Yayından sonra senaryo kontrolleri ve kayıtların izlenmesi
- Geri alma planı yayından sonra değil, önce yazılır
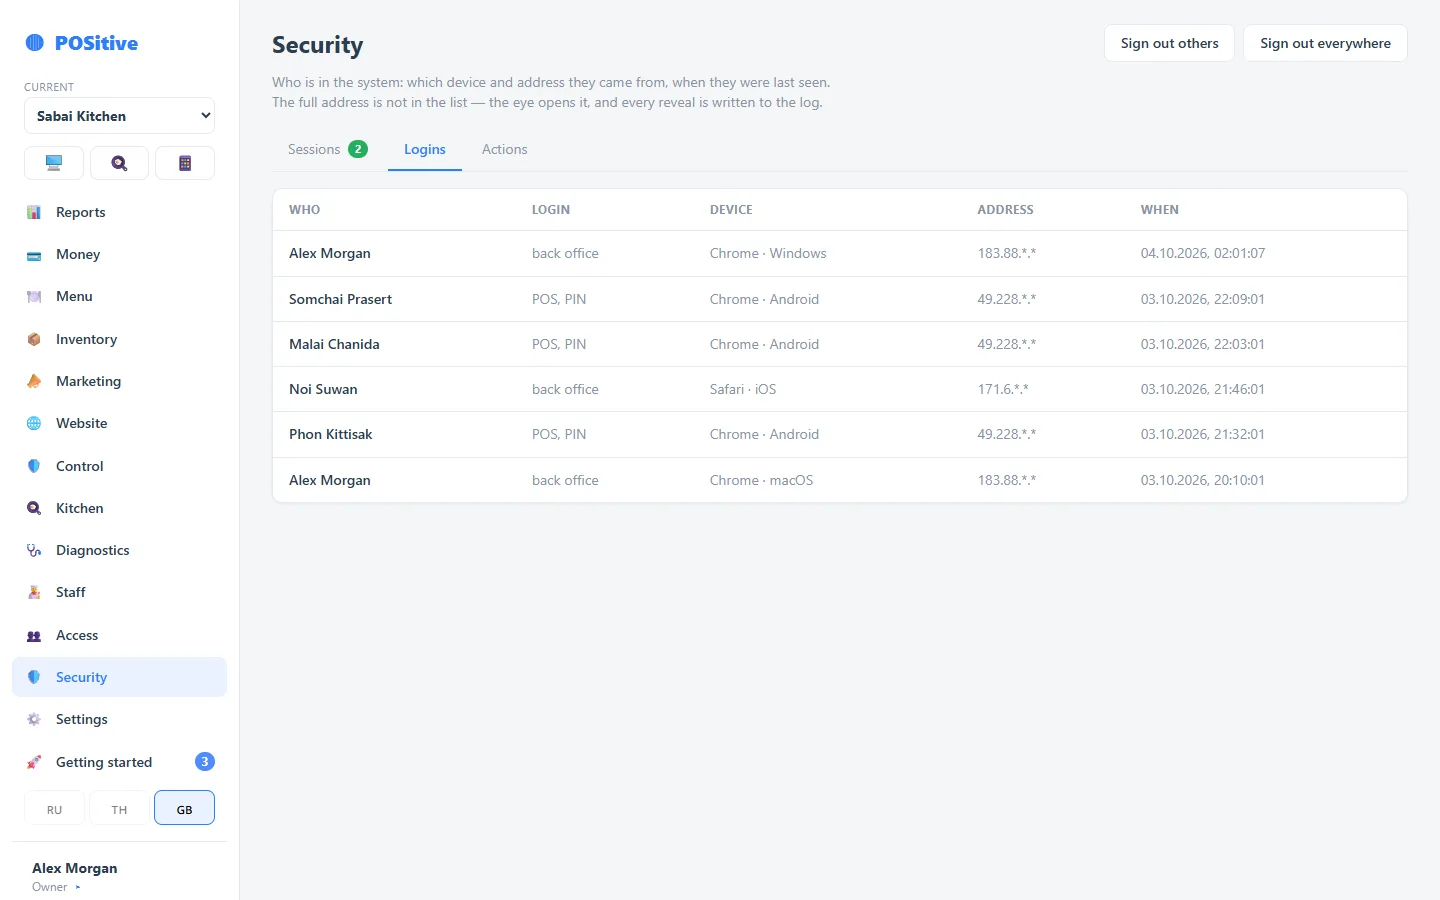
Hesabınıza nasıl gireriz
Bazen bir sorunu yalnızca işletmenin hesabının içinden çözmek mümkündür. Bu ayrı bir mekanizmadır, “geliştiricideki ortak şifre” değil.
- Destek girişi, kendi hesabı ve ikinci doğrulama adımı olan ayrı bir panelden yapılır
- Her giriş kaydedilir: destekten kim, hangi işletmeye, ne zaman
- Destek çalışanının işlemleri, sizin çalışanlarınızın işlemleriyle aynı kayıt defterine düşer
- Çalışanlarınızın şifrelerini ve PIN’lerini göremeyiz — geri döndürülemez hash olarak saklanırlar
- Entegrasyon anahtarları oluşturulurken bir kez gösterilir; onları biz de geri getiremeyiz
Arıza durumunda ne olur
İnternet yok
Kasa paket satışa devam eder — bağlantı yokken yazdırmadan — ve bağlantı gelince satışlar sunucuya otomatik ve mükerrer kayıt olmadan gönderilir.
Yazıcı arızalandı
Satışlar durmaz; fiş, fişler ekranından yeniden basılır, mutfağa mutfak ekranı yardımcı olur.
Dış hizmete ulaşılamıyor
İşlem manuel senaryoya döner, tekrar deneme mükerrer kayıt oluşturmaz, hata yöneticiye görünür.
Teknik değerlendirme için ayrıntı mı gerekiyor?
Entegratörlerin ve iş ortaklarının güvenlik ekiplerinin sorularını yanıtlar, sistemi demo erişimiyle gösteririz.