पैसे और डेटा की रक्षा कैसे होती है
यह पेज उनके लिए है जो सिस्टम का तकनीकी मूल्यांकन करते हैं: साझेदार, इंटीग्रेटर और मालिक जो आपूर्तिकर्ताओं की तुलना करते हैं। बिंदुवार — सुरक्षा कैसे बनी है।
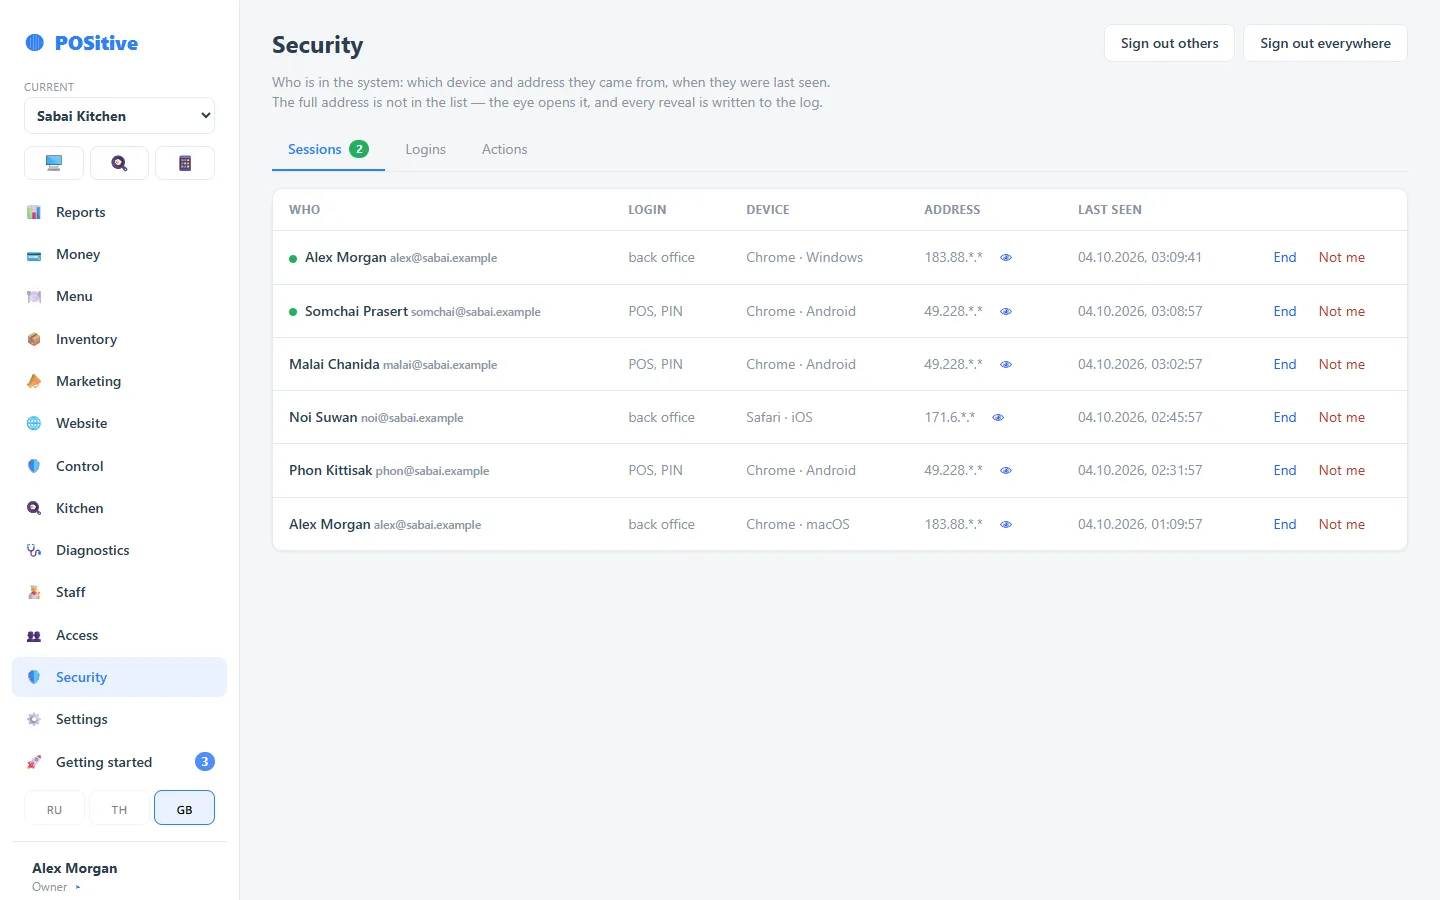
पहुँच और कुंजियाँ
पासवर्ड और PIN
अपरिवर्तनीय हैश (Argon2id) में रखे जाते हैं। पासवर्ड वापस नहीं निकाला जा सकता — केवल बदला जा सकता है। PIN एडमिनिस्ट्रेटर भी नहीं देखता।
कोड से बाहर सीक्रेट
बाहरी सेवाओं की कुंजियाँ और डेटाबेस कनेक्शन स्ट्रिंग सर्वर के सीक्रेट स्टोरेज में रहती हैं, रिपॉज़िटरी या क्लाइंट कोड में नहीं।
छोटे सेशन
एक्सेस टोकन कुछ मिनट जीता है, रिफ़्रेश — सुरक्षित स्टोरेज में। नौकरी छोड़ने या भूमिका बदलने पर सेशन रद्द हो जाते हैं।
सर्वर पर अनुमतियाँ
हर कार्रवाई सर्वर पर अनुमति कोड से जाँची जाती है। इंटरफ़ेस में छिपा बटन सुविधा है, सुरक्षा नहीं।
अनुमान लगाने से सुरक्षा
साइन-इन और PIN की ग़लत कोशिशों का काउंटर, अस्थायी लॉक के साथ।
इंटीग्रेशन कुंजियाँ
एक कुंजी — एक प्रतिष्ठान। सिस्टम की बनावट के कारण इससे दूसरों का डेटा पहुँच से बाहर है। रद्दीकरण तुरंत।
एन्क्रिप्शन और होस्टिंग
कैश रजिस्टर, ऐप, पार्टनर और सर्वर के बीच सारा ट्रैफ़िक HTTPS (TLS) से जाता है। डेटाबेस सिंगापुर क्षेत्र में एक प्रबंधित PostgreSQL क्लस्टर है।
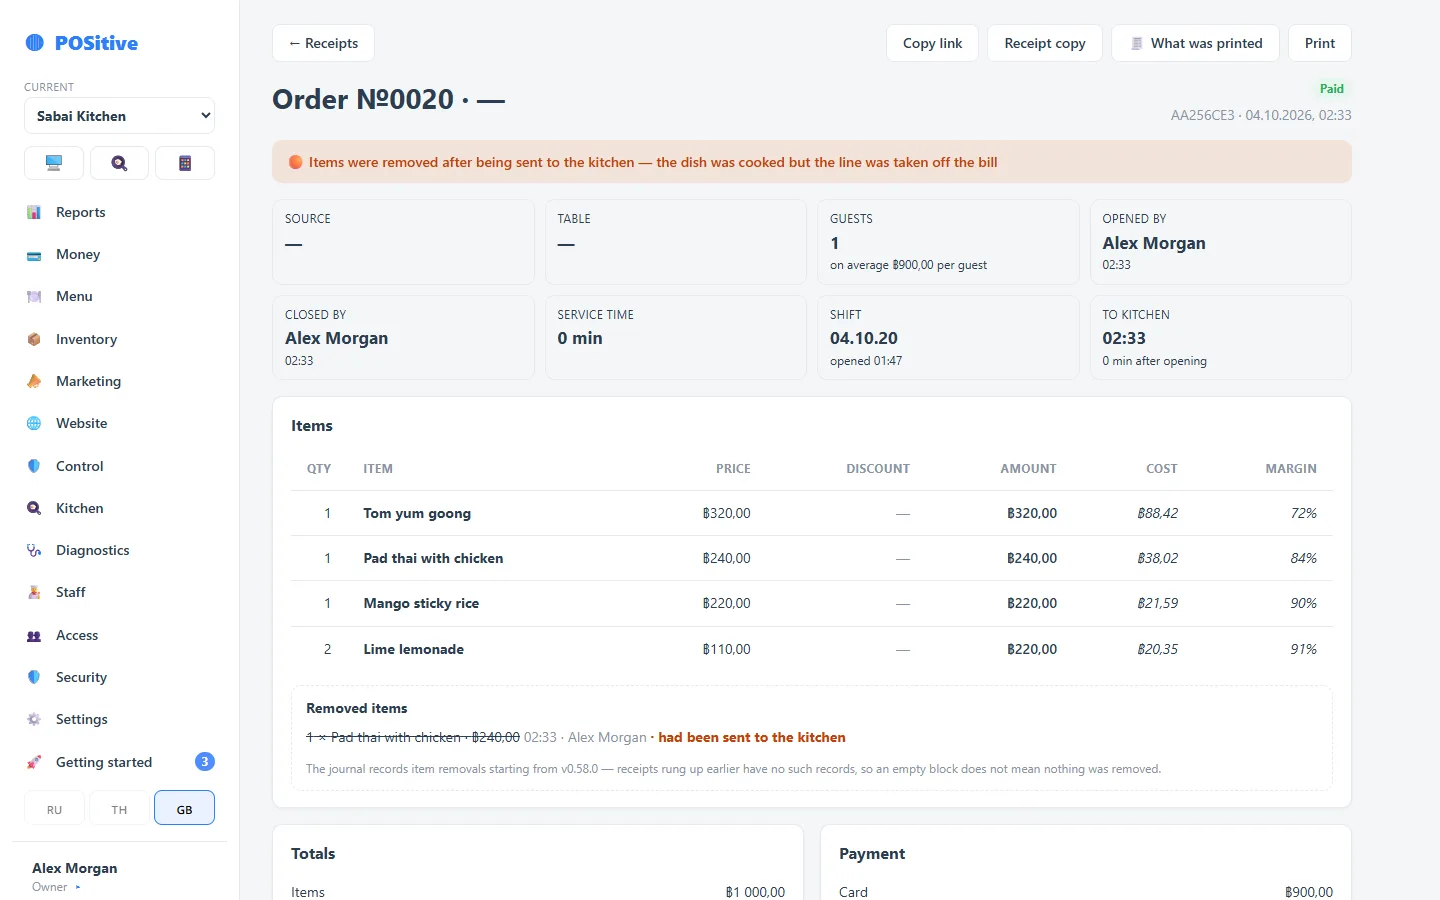
ऑर्डर पर हुई हर कार्रवाई का इतिहास
ऑर्डर पर हर कार्रवाई रसीद की इवेंट सूची में जाती है: खोलना, आइटम जोड़ना, किचन भेजना, हटाना, छूट, हाथ से बदली कीमत, भुगतान, छपाई, रिफ़ंड। कर्मचारी के नाम, समय और रकम के साथ।
- किचन भेजने के बाद आइटम हटाना अलग से चिह्नित होता है — यह सीधा नुकसान है, और यह सामान्य बदलावों में खोता नहीं
- दिखता है कि पहले क्या था और बाद में क्या हुआ: पुरानी और नई कीमत, पुरानी और नई मात्रा
- इवेंट चेकसम की श्रृंखला से जुड़े हैं: हर प्रविष्टि पिछली को हस्ताक्षरित करती है
- पिछली इवेंट बदलने से श्रृंखला टूटती है, और यह जाँच में दिखता है
- लॉग केवल बढ़ता है: इसकी पंक्तियाँ न संपादित होती हैं, न गायब होती हैं
बिक्री, स्टॉक मूवमेंट और लॉग हटाए नहीं जाते
यह अनुमतियों की कोई सेटिंग नहीं जिसे ढीला किया जा सके, बल्कि सिस्टम की बनावट है। न कैशियर, न मैनेजर, न मालिक, न हम बिकी हुई रसीद, स्टॉक मूवमेंट या लॉग की पंक्ति मिटा सकते हैं।
- रसीद हटाई नहीं जाती। ग़लत रसीद रिफ़ंड से बंद होती है — और रिफ़ंड कारण और लेखक के साथ दिखता रहता है
- पोस्ट किया गया दस्तावेज़ संपादित नहीं होता। सुधार — रिवर्सल या सुधार दस्तावेज़, इतिहास सुरक्षित
- इतिहास वाले व्यंजन और उत्पाद आर्काइव में जाते हैं, मिटते नहीं: पिछले महीने की रिपोर्ट एक साल बाद भी वही दिखाएगी
- लॉग की प्रविष्टियों और स्टॉक मूवमेंट को बदलना और हटाना डेटाबेस के स्तर पर वर्जित है
- बैकअप संरचना के हर बदलाव से पहले और रोज़ बनता है; रिस्टोर की जाँच होती है
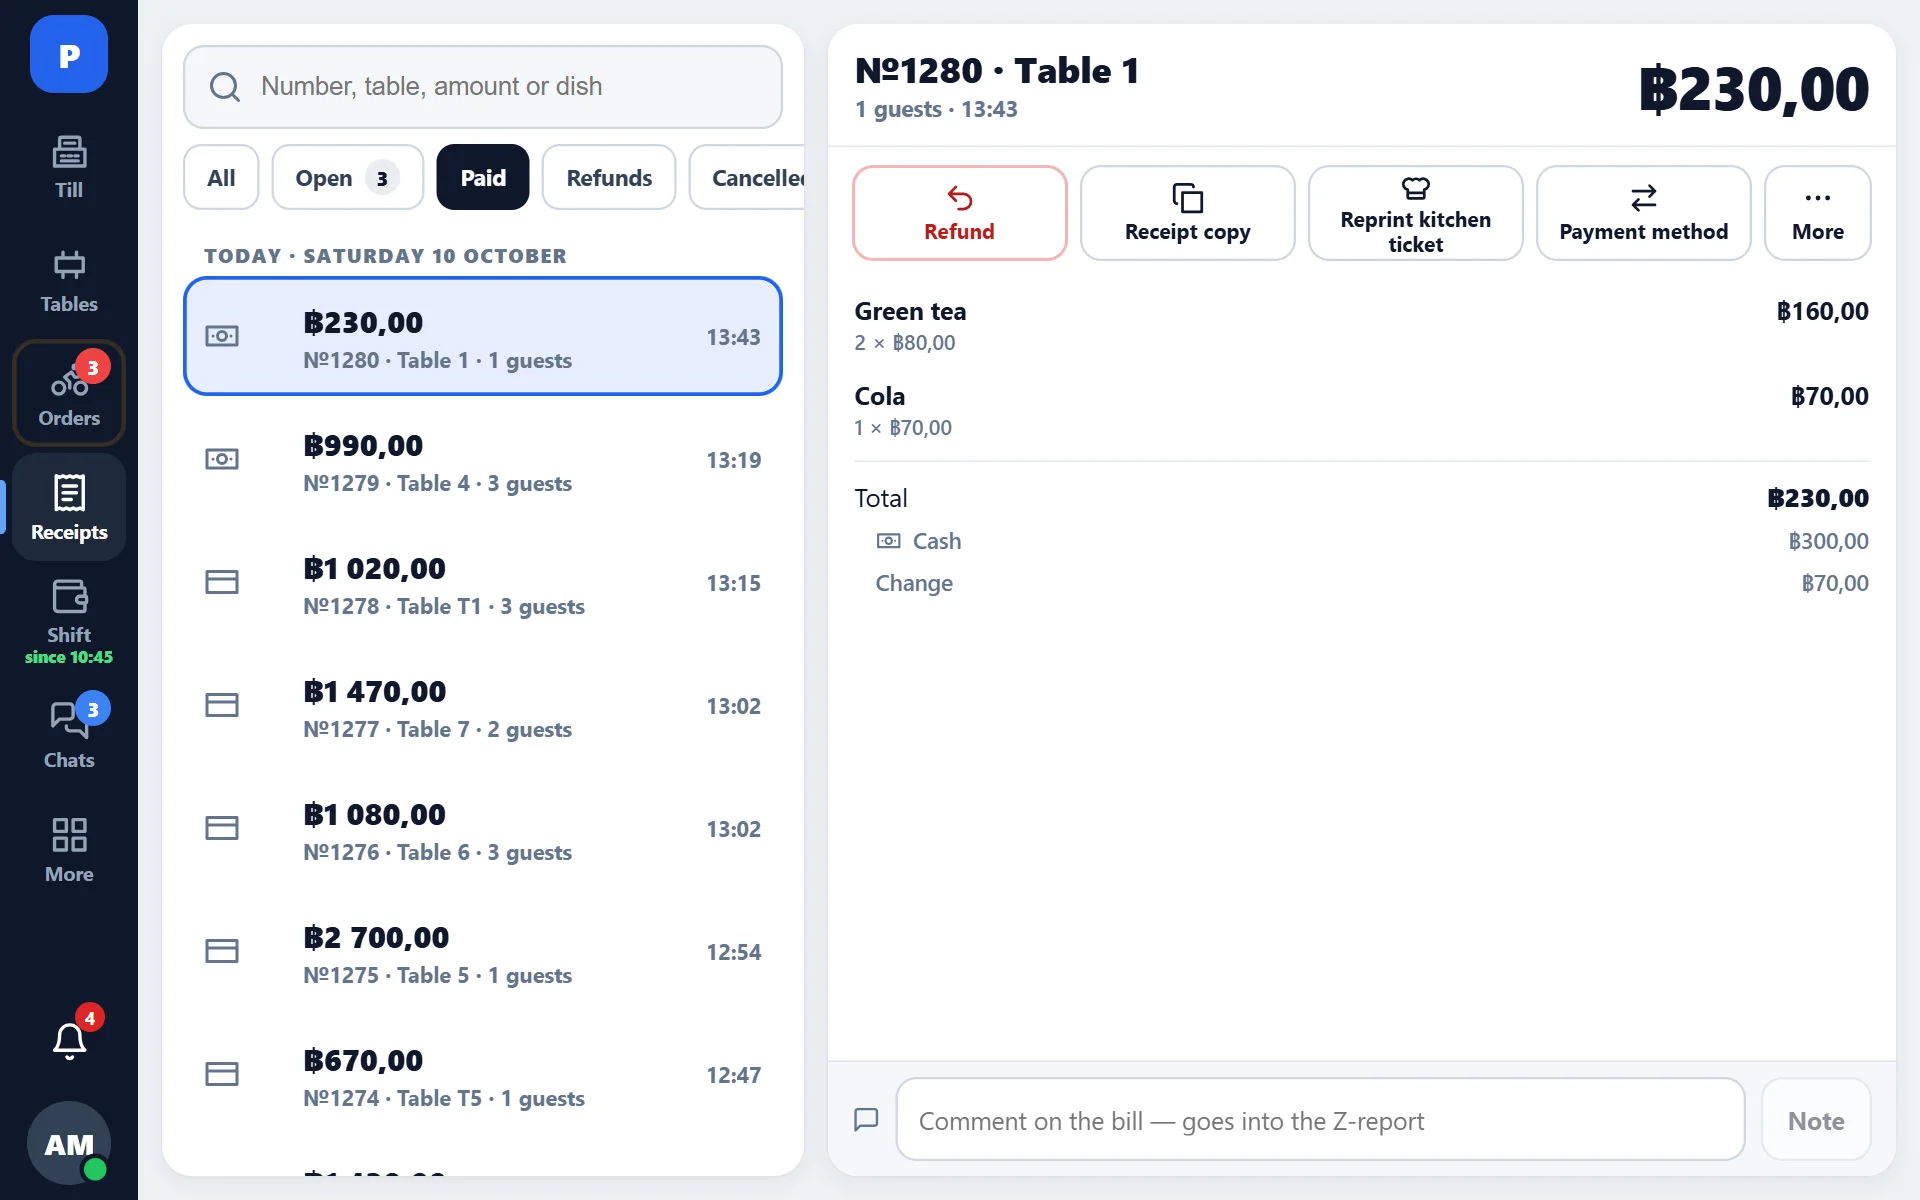
पैसा और इतिहास
न बदलने वाले दस्तावेज़
पोस्ट किया गया दस्तावेज़ संपादित नहीं होता। सुधार — रिवर्सल, इतिहास पूरा रहता है।
चेकसम की श्रृंखला
रसीद की हर इवेंट पिछली से चेकसम से जुड़ी है, इसलिए पिछली प्रविष्टि में बदलाव पकड़ा जाएगा।
कार्रवाई लॉग
किसने, क्या, कब, पहले क्या था और बाद में क्या हुआ। लॉग केवल बढ़ता है।
पूरी छोटी इकाइयाँ
सभी रकम सतांग में रखी जाती हैं, गोलाई केवल दिखाते समय होती है, इसलिए त्रुटि जमा नहीं होती।
भुगतान की आइडेम्पोटेंसी
हर भुगतान की अपनी कुंजी है: दोहराने पर दो बार नहीं कटता, ऑफ़लाइन के बाद भी।
कैश रजिस्टर का एक साथ काम
एक रसीद दो कैश रजिस्टर से बंद नहीं हो सकती, और एक स्टॉक दो बार नहीं घट सकता। यह स्वचालित टेस्ट से जाँचा जाता है।
बदलाव चलते प्रतिष्ठान का काम नहीं बिगाड़ते
अपडेट उन नियमों के अनुसार अपने-आप लगते हैं जो हमने अपने संचालन के अनुभव से बनाए हैं।
- डेटाबेस की कॉपी हर माइग्रेशन से पहले बनती है
- डेटाबेस का बदलाव पहले कामकाजी डेटा की कॉपी पर जाँचा जाता है और उसके बाद ही लागू होता है
- तोड़ने वाले बदलाव दो रिलीज़ में: पहले कोड फ़ील्ड पढ़ना बंद करता है, एक हफ़्ते बाद फ़ील्ड हटाया जाता है
- दोपहर और शाम की सर्विस के दौरान रिलीज़ वर्जित है — मेहमान के सामने रीस्टार्ट अस्वीकार्य है
- रिलीज़ के बाद — परिदृश्यों की जाँच और लॉग पर नज़र
- रोलबैक योजना डिप्लॉय से पहले लिखी जाती है, बाद में नहीं
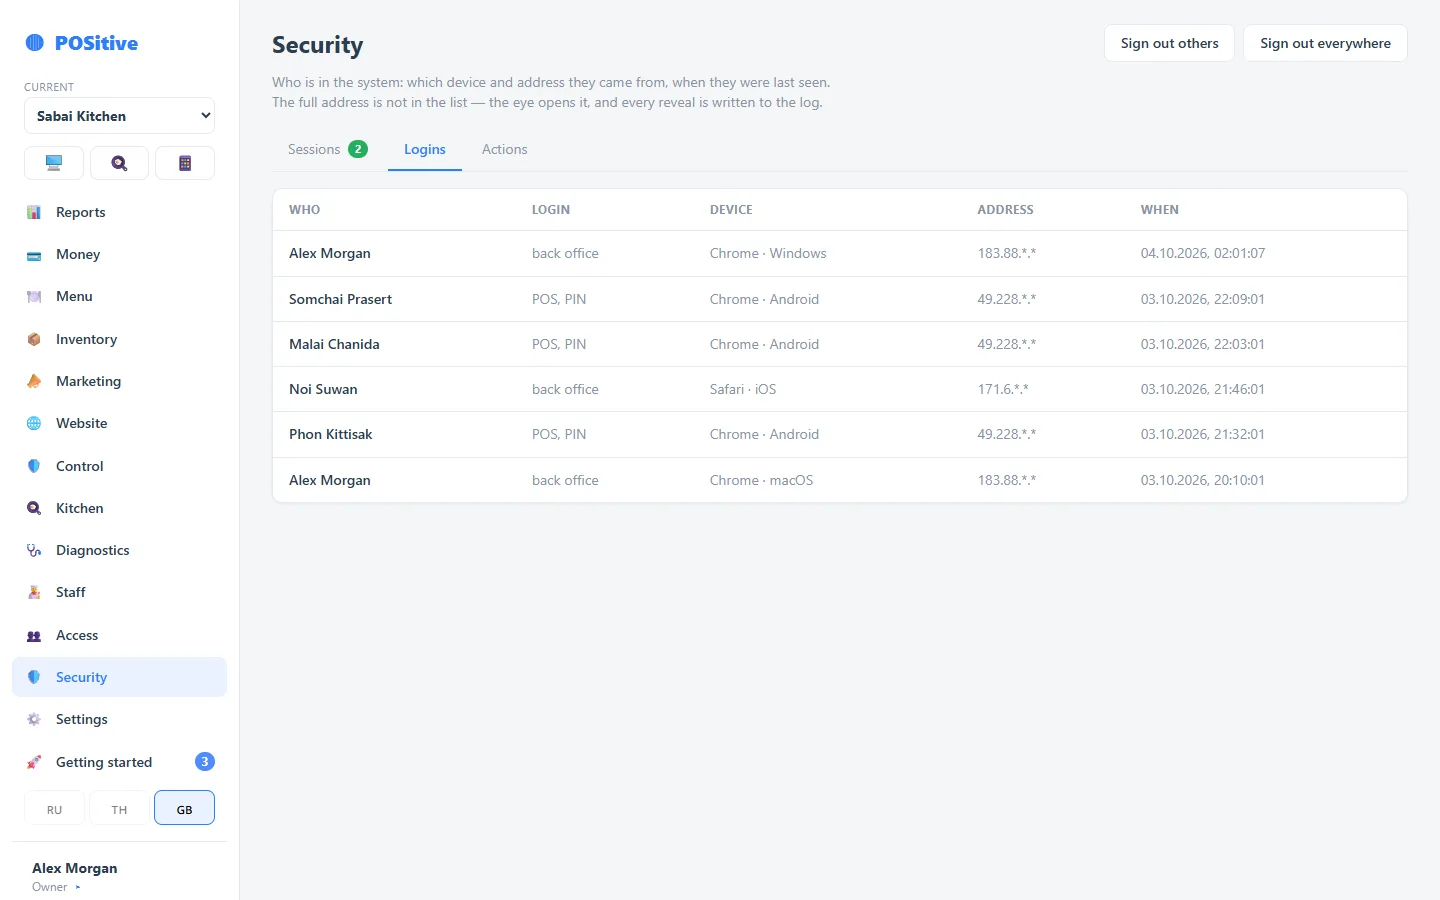
हम आपके खाते में कैसे जाते हैं
कभी-कभी समस्या प्रतिष्ठान के खाते के अंदर से ही समझी जा सकती है। यह एक अलग व्यवस्था है, «डेवलपर के पास साझा पासवर्ड» नहीं।
- सहायता टीम का प्रवेश अपने खाते और दूसरे फ़ैक्टर वाले अलग पैनल से होता है
- हर प्रवेश दर्ज होता है: सहायता टीम में से कौन, किस प्रतिष्ठान में, कब
- सहायता कर्मचारी की कार्रवाइयाँ उसी लॉग में जाती हैं जिसमें आपके लोगों की
- आपके कर्मचारियों के पासवर्ड और PIN हमें नहीं दिखते — वे अपरिवर्तनीय हैश में रखे जाते हैं
- इंटीग्रेशन कुंजियाँ जारी करते समय एक बार दिखाई जाती हैं; हम भी उन्हें वापस नहीं निकाल सकते
ख़राबी होने पर क्या होता है
इंटरनेट नहीं
कैश रजिस्टर टेकअवे बिक्री जारी रखता है — ऑफ़लाइन रहते छपाई नहीं होती — और कनेक्शन लौटने पर बिक्री अपने-आप, बिना डुप्लिकेट के सर्वर पर भेजी जाती है।
प्रिंटर बंद हो गया
बिक्री नहीं रुकती; रसीद रसीदों की स्क्रीन से दोबारा छपती है, किचन की मदद किचन स्क्रीन करती है।
बाहरी सेवा उपलब्ध नहीं
ऑपरेशन हाथ वाले तरीक़े पर लौट आता है, दोहराने से डुप्लिकेट नहीं बनता, त्रुटि मैनेजर को दिखती है।
तकनीकी मूल्यांकन के लिए विवरण चाहिए?
हम इंटीग्रेटर और साझेदारों की सुरक्षा टीम के सवालों के जवाब देते हैं, डेमो एक्सेस पर सिस्टम दिखाते हैं।